Technik odhalil hesla, která hackeři zkoušejí jako první: pokud používáte některé z nich, okamžitě ho změňte
Za titulkem o tajemném technikovi se skrývá nuda i poplach zároveň. Žádný osamělý muž u počítače hesla neluští ručně. Seznamy nejčastějších hesel každý rok sestavují bezpečnostní analytici, kteří procházejí obří databáze uniklých přihlašovacích údajů. A výsledek bývá pokaždé stejný. Miliony lidí chrání svůj e-mail, banku i fotky z mobilu kombinací, kterou útočník uhodne dřív, než dočtete tuhle větu.
Hackeři nehádají, počítají za ně stroje
Představa, že se někdo snaží trefit vaše heslo jedním pokusem za druhým, je dávno mimo realitu. Dnešní útoky běží automaticky. Za pár vteřin projede program obrovské množství variant a jako tahák mu slouží seznamy přihlašovacích údajů, které v minulosti unikly z prolomených e-shopů, sociálních sítí i firemních serverů.
Útočníci sázejí na několik osvědčených metod:
- hrubá síla, nejčastější z nich, kdy software zkouší jednu variantu za druhou, dokud nenarazí na tu správnou;
- slovníkový útok, který sype do přihlašovacího pole běžná slova a jejich obměny;
- credential stuffing, kdy po úniku vašeho hesla z jednoho webu útočník tutéž kombinaci automaticky vyzkouší i na desítkách dalších služeb.
Hesla, která padnou jako první
Na špici se dlouhodobě drží ta úplně nejjednodušší. Kombinace „123456" patří podle každoročních žebříčků NordPass, které vznikají rozborem uniklých dat, k nejrozšířenějším českým heslům už řadu let. Ve výzkumu za rok 2024 se v Česku vyšplhala zpět na první příčku a odsunula „admin", jež předtím žebříčku vévodilo.
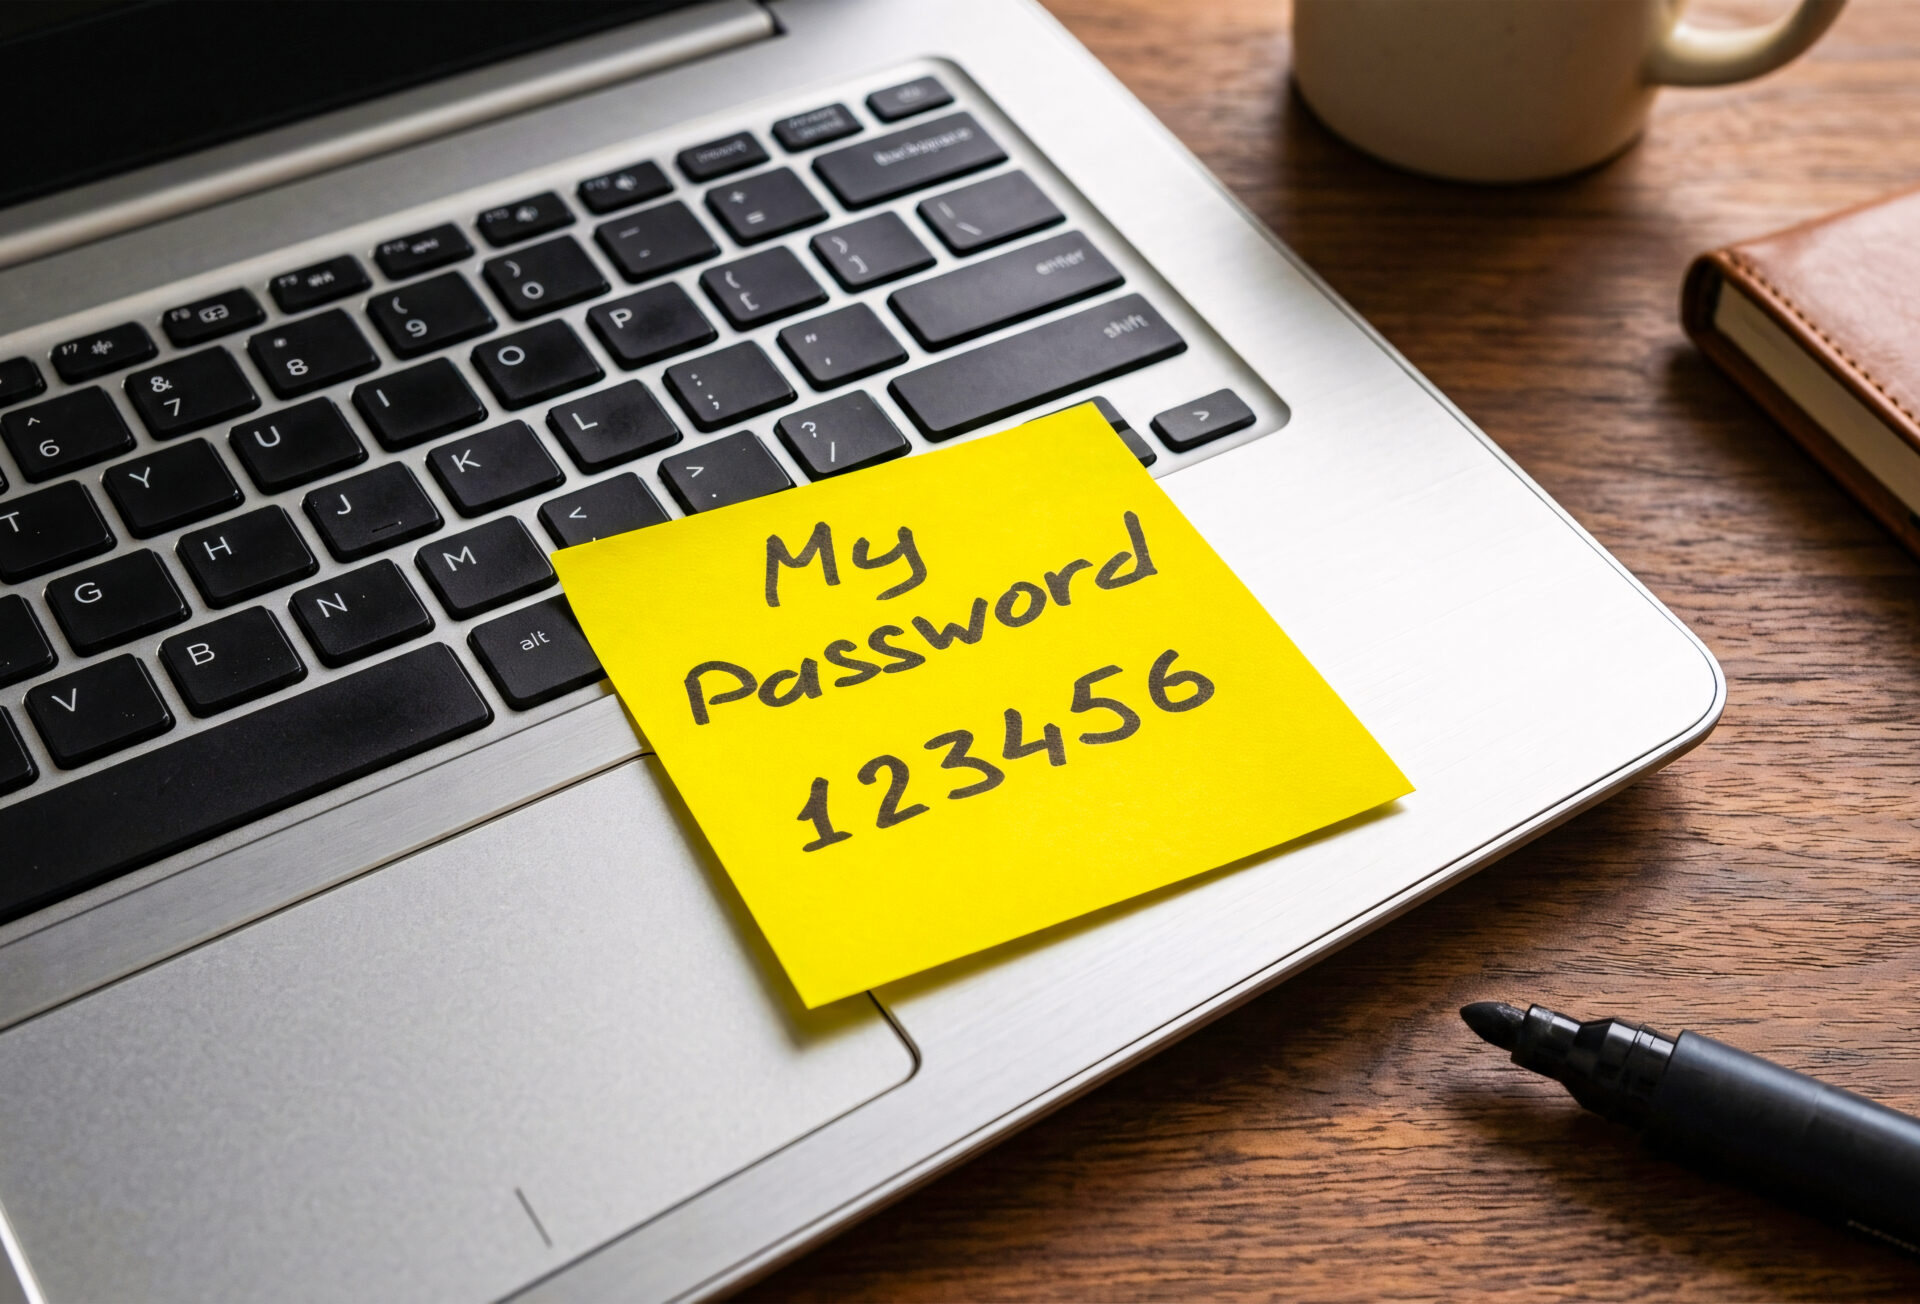
Hned za ní se řadí další sledy čísel a vzorce naklikané po klávesnici, třeba „12345", „qwerty123" nebo „qwerty1". Vysoko šplhá i prosté slovo „heslo", které se u nás drží v první pětce nejčastějších. Kousek za ním figuruje jeho anglický protějšek „password", u kterého útočník nemusí vůbec přemýšlet. Bezpečnostní analytici navíc u drtivé většiny nejrozšířenějších hesel naměřili čas prolomení pod jednu vteřinu a takových snadných terčů rok od roku přibývá.
Vlastní jméno ani rok narození vás neochrání
Češi kromě čísel milují osobní slova. V přehledu nejčastějších hesel narazíte na křestní jména jako martin, michal, veronika nebo monika, k tomu na citově laděná slovíčka typu sluníčko, maminka, miláček či beruška a nechybí ani sparta. Působí mile a snadno se pamatují, jenže právě proto po nich útočníci sahají mezi prvními.
Háček je v tom, že o sobě na sociálních sítích prozrazujeme mnohem víc, než si připouštíme. Jméno dítěte, partnera i rok narození dokáže kdokoli dohledat za pár minut na veřejném profilu. Heslo ve stylu „Kubicek2016" pak útočníkovi spíš napovídá, než aby ho zabrzdilo. Paradoxně tak platí, že osobní heslo vymyslíte za vteřinu, ale zrovna tak rychle na něj přijde i někdo cizí.
Delší heslo vyhrává nad složitějším
Roky nám kladli na srdce, že bezpečné heslo musí být plné velkých písmen, čísel a otazníků. Jenže takhle poskládané znaky si v hlavě nikdo neudrží a obvykle skončí načmárané na papírku vedle monitoru. Bezpečnostní standardy proto dnes tlačí hlavně na délku hesla.
Dobře poslouží takzvané heslové fráze. Spojíte pár slov do věty, jejíž smysl je čitelný jen pro vás, a rázem máte dlouhé heslo, které se snadno pamatuje. Něco jako „ModreKoloStojiVGarazi7" si zapamatujete napoprvé, zatímco pro počítač je taková délka téměř nedobytná. Klidně přidejte mezeru nebo číslici a odolnost ještě povyroste. Dobré heslo by mělo mít alespoň dvanáct znaků.
Jeden účet, jedno heslo
I to nejlepší heslo je vám k ničemu, když ho používáte všude. Stačí jediný únik a útočník má klíč ke všem vašim účtům najednou. Průměrný uživatel internetu si přitom má pamatovat kolem 168 hesel jen pro soukromé účely, což je nad lidské síly. Právě proto lidé volí jednoduché kombinace a opakují je dokola.
Pomoc nabízí správce hesel, tedy šifrovaný trezor, který za vás vymyslí a zapamatuje unikátní heslo ke každé službě. Vy si pak držíte v hlavě jediné hlavní heslo. Ještě líp uděláte, když si všude zapnete dvoufázové ověření, kdy se přihlášení potvrzuje kromě hesla ještě kódem z mobilu. Pokud by se pak útočník k heslu přece jen dostal, samotné mu k přihlášení nestačí a zastaví ho právě ten kód, který má v telefonu jen majitel účtu. A jestli vás zajímá, zda vaše přihlašovací údaje už někdy neunikly, prozradí vám to web haveibeenpwned.com.
Zdroje: https://www.computertrends.cz/clanky/cesi-opet-sazi-na-slaba-hesla-jako-123456/, https://www.poznatsvet.cz/veda-a-technika/nejcasteji-pouzivana-hesla-cesko/, https://www.dvojklik.cz/6-nejcastejsich-kyberutoku-na-uzivatelska-hesla/, https://www.svetandroida.cz/nejpouzivanejsi-hesla-cesko-nordpass/, https://www.gdpr-support.cz/2025/02/12/jak-dlouho-trva-hackerum-prolomit-moderni-hashovaci-algoritmy/, https://www.lupa.cz/aktuality/situace-se-nelepsi-nejpouzivanejsim-heslem-v-cesku-zustava-123456/